SECURITY OPERATIONS CENTER (SOC)
Wie bleiben Cyberbedrohungen nicht unentdeckt?
Warum ist ein Security Operations Center für Unternehmen wichtig?
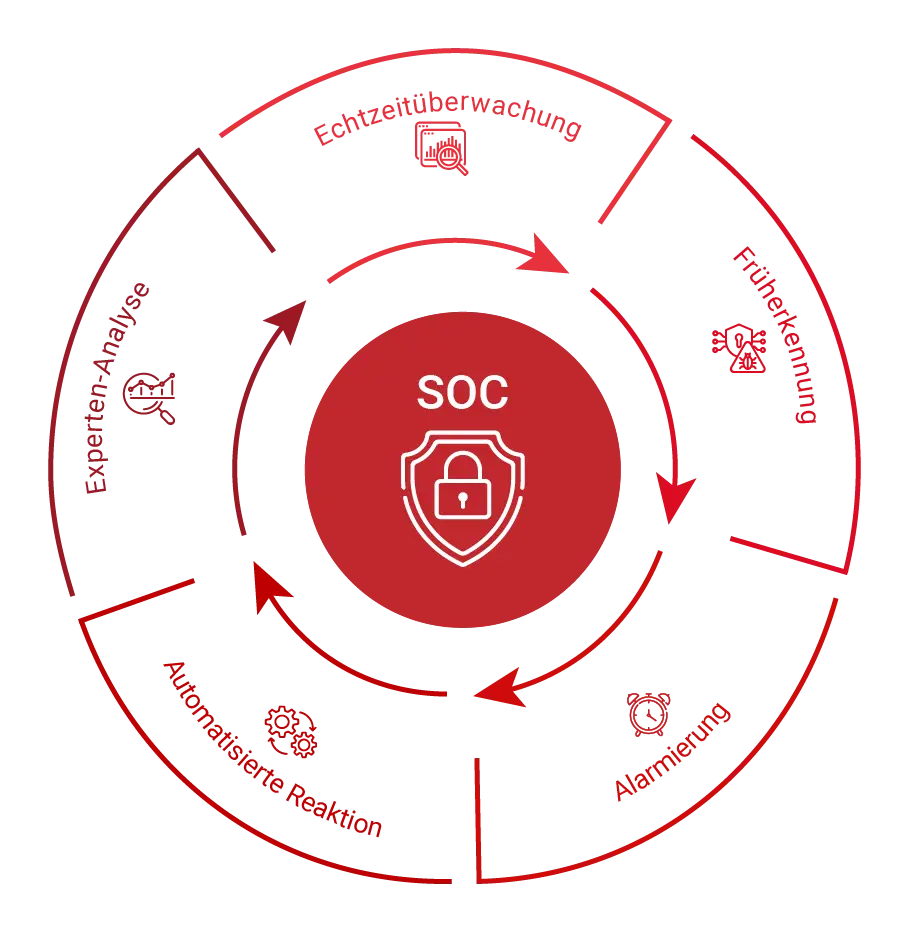
IT-Umgebungen werden durch Cloud-Dienste, mobile Arbeitsplätze und vernetzte Systeme immer komplexer und bieten eine wachsende Angriffsfläche für Cyberattacken. Ausserdem wird es durch die steigende Komplexität für Unternehmen schwieriger Ihre gesamte IT laufend im Blick zu behalten und Sicherheitsrisiken zu erkennen. Ein Security Operations Center (SOC) überwacht die IT und entdeckt mögliche Cyberbedrohungen frühzeitig. Durch kontinuierliches Security Monitoring werden verdächtige Aktivitäten ausfindig gemacht, bevor es zu einem schwerwiegenden Zwischenfall kommt.
Das Managed SOC von redIT unterstützt Ihr Unternehmen dabei, die IT-Sicherheit zu stärken, Risiken zu minimieren und schneller auf Bedrohungen zu reagieren.
Unser Angebot: redIT SOC
SOC as a Service Schweiz
- Effektiver Schutz und Überwachung der IT-Infrastruktur
- Vordefinierte automatische Gegenmassnahmen im Ereignisfall
- Automatische Meldung eines Sicherheitsvorfalls
- Erkennung von Angriffsmustern
- Bewertung von Alarmmeldungen durch unsere redIT Spezialisten während Betriebszeiten redIT
Module*
Endpoint & Cloud SOC
ab CHF 210.00 / Monat
- Onboarding
- Endpoint Security Monitoring
- Microsoft 365 & Entra ID
- Analyse und Priorisierung
- Handlungsempfehlungen
- Alarm Triage
IoT / OT (NDR) SOC
Preis auf Anfrage
- Onboarding
- IoT-/OT-Netzwerk Monitoring
- Analyse und Priorisierung
- Handlungsempfehlungen
- Alarm Triage
M365 Light SOC
ab CHF 100.00 / Monat
- Onboarding
- Microsoft 365 & Entra ID Monitoring
- Analyse und Priorisierung
- Handlungsempfehlungen
- Alarm Triage
Perimeter SOC
ab CHF 125.00 / Monat
- Onboarding
- Firewall Security Monitoring
- Analyse und Priorisierung
- Handlungsempfehlungen
- Alarm Triage
* Alle Module sind auch Einzeln erhältlich.
Die Vorteile von SOC
Schutz der IT Infrastruktur vor Cyberbedrohungen
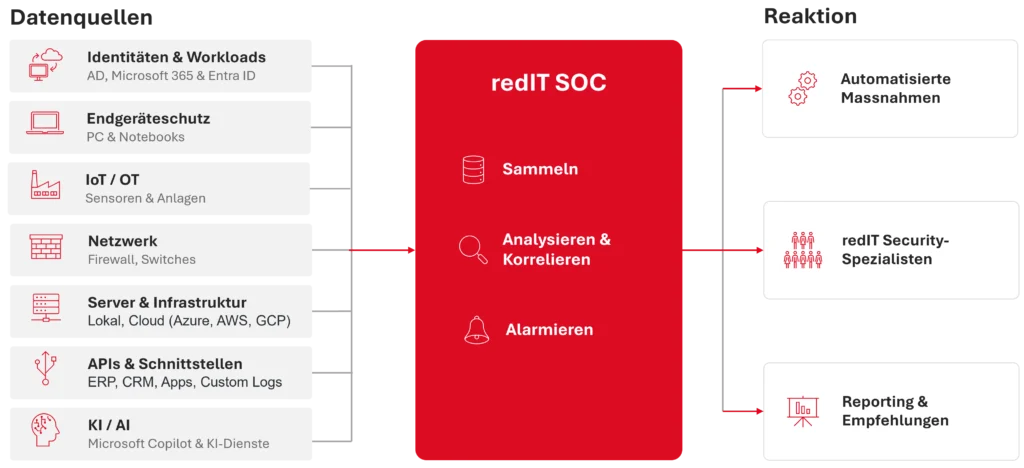
Ihre IT Infrastruktur wird rund um die Uhr von modernster Technologie überwacht und Bedrohungen mithilfe von Automatisierungsregeln isoliert.
Erkennung und Meldung von Angriffsmustern
Das SOC erkennt potenzielle Angriffe durch Unregelmässigkeiten, isoliert sie und löst automatisch einen Alarm aus.
Automatische Gegenmassnahmen im Ereignisfall
Bewertung von Alarmmeldungen durch unsere redIT Spezialisten
Die automatischen Alarme werden an unsere redIT Spezialisten gesendet, von ihnen bewertet und bei Bedarf initiieren sie weitere Massnahmen.
Cloud-Only Lösung
Unsere Lösung ist skalierbar und flexibel, wodurch wir Ihre Sicherheitsmassnahmen einfach anpassen können.
Einfache Integration in Ihr Microsoft System
Da unser Microsoft Endpoint Security-Angebot auf Microsoft-Technologie basiert, lässt es sich problemlos in Ihr bestehendes System integrieren, ohne zusätzliche Anpassungen.
Wie funktioniert das redIT SOC?
Sicherheitsbewusste Unternehmen
redIT SOC eignet sich für kleine, mittlere und grosse Unternehmen, die einen hohen Anspruch an ihre IT-Sicherheit haben und ihre Sicherheitsüberwachung professionell aufstellen möchten. Der Service ist besonders geeignet für Organisationen, die auf moderne Technologien, klare Prozesse und die Unterstützung erfahrener Security-Spezialisten setzen.
Unternehmen, die ihre IT-Schwachstellen zusätzlich aufdecken und minimieren möchten, profitieren zudem von Security Assessments und dem Vulnerability Management.
- Für wen
Sicherheitsbewusste Unternehmen
redIT SOC eignet sich für kleine, mittlere und grosse Unternehmen, die einen hohen Anspruch an ihre IT-Sicherheit haben und ihre Sicherheitsüberwachung professionell aufstellen möchten. Der Service ist besonders geeignet für Organisationen, die auf moderne Technologien, klare Prozesse und die Unterstützung erfahrener Security-Spezialisten setzen.
Unternehmen, die ihre IT-Schwachstellen zusätzlich aufdecken und minimieren möchten, profitieren zudem von Security Assessments und dem Vulnerability Management.
Wir helfen Ihnen Ihre IT Sicherheit auf das nächste Level zu heben
Möchten Sie wissen, wie gut Ihre IT heute gegen Cyberangriffe geschützt ist? Unser Security Assessment liefert einen ersten Überblick über Risiken und Verbesserungspotenziale.

Nicolas Portmann
Solution Sales
+41 41 747 52 27
E-Mail
Termin online buchen
Matthias De Toffol
Teamleiter Cloud Services
Standort Ost
+41 41 747 51 41
E-Mail
Die wichtigsten Fragen zum Security Operations Center (SOC)
Was bedeutet Managed SOC?
Bei einem Managed SOC wird der Betrieb des Security Operations Centers durch einen spezialisierten Dienstleister übernommen. Unternehmen profitieren von professioneller Sicherheitsüberwachung, ohne eigene SOC-Ressourcen aufbauen zu müssen.
Was sind die Vorteile eines Managed SOC?
- Früherkennung von Bedrohungen
- Schnelle Reaktion auf Sicherheitsvorfälle
- Entlastung der internen IT
- Zugriff auf Security-Spezialisten
- Kontinuierliche Verbesserung der Sicherheitslage
- Transparenz über Risiken und Vorfälle
Warum wird Security Monitoring immer wichtiger?
Ist ein Security Operations Center auch für KMU sinnvoll?
Ja. Auch kleine und mittlere Unternehmen werden zunehmend Ziel von Cyberangriffen. Ein Security Operations Center hilft dabei, Sicherheitsrisiken professionell zu überwachen und die IT-Sicherheit nachhaltig zu stärken. Mit SOC as a Service profitieren KMU von erfahrenen Security-Experten, ohne die eigenen meist sowieso knappen Ressourcen für den Aufbau und Betrieb eines Security Operations Centers bereitstellen zu müssen.
Wie unterscheidet sich das redIT SOC von unserem FortiSOC?
Das redIT SOC bietet eine umfassende Sicherheitsüberwachung über Endgeräte, Identitäten und Microsoft-Sicherheitslösungen hinweg. FortiSoC fokussiert sich auf die Überwachung und Analyse von Sicherheitsereignissen auf Netzwerk- und Perimeterebene innerhalb der Fortinet Security Fabric.